Simejiの危険性なぜ囁かれる?過去の流出事件と現在の安全性を検証
豊富な顔文字や精度の高い予測変換、自在なキーボード着せ替え機能で、若年層を中心に圧倒的なシェアを誇る日本語入力アプリ「Simeji」。日々のチャットやSNS運用に欠かせないツールとして親しまれる一方で、ネット上では「Simejiは危険」「個人情報が中国に送信されている」「スマホが乗っ取られるのではないか」といった物々しい噂が後を絶ちません。
便利さと背中合わせに語られるセキュリティへの懸念は、単なる都市伝説なのか、それとも技術的な裏付けが存在する正当な警戒感なのか。2026年現在の最新状況を踏まえ、かつて発生した情報送信問題の経緯から開発元である中国・百度(Baidu)の法体制、iOSのフルアクセス許可に伴う技術的リスク、そして万一の被害を防ぐ実践的な安全設定まで、デジタルセキュリティの現場視点から客観的に解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:Simejiの危険性が指摘される最大の引き金は、2013年に発覚した「クラウド超変換オフ設定時における無断ログ送信問題」という過去の重大な事実にある。
- 要点2:開発元バイドゥ(中国・百度)を取り巻く地政学的背景や「国家情報法」の存在、iOSで要求される「フルアクセス許可」の仕組みが心理的不安を増幅させている。
- 要点3:現在は暗号化や第三者機関の検証など対策が進む一方、クレジットカードや機密情報の入力時はOS標準キーボードへ切り替えるなど自衛策の徹底が不可欠である。
【なぜ危険視されるのか】Simejiを取り巻く懸念と2013年情報送信問題の全貌
Simejiに対する根強い警戒感を紐解くには、時計の針を2013年12月へ戻す必要があります。当時、情報セキュリティ企業「ネットエージェント」の調査および報道各社のスクープによって、パソコン向け「Baidu IME」およびスマートフォン向け「Simeji」において、ユーザーがクラウド変換機能を「オフ」に設定していたにもかかわらず、入力したキーストローク(文字列情報)がバイドゥの社内サーバーへ無断送信されていた実態が白日の下に晒されました。
この事態を重く見た文部科学省や内閣官房情報セキュリティセンター(NISC)は、中央省庁や大学、研究機関に対し、機密情報の漏洩を防ぐためバイドゥ製日本語入力ソフトの即時使用停止を呼びかける異例の通達を発令。バイドゥ側は直後に公式声明を発表し、「仕様変更時の実装ミスによるバグであり、意図的なスパイウェア行為ではない」と釈明したものの、日本中を巻き込んだ騒動はユーザーの信頼を根底から揺るがしました。
もともとSimejiは、2008年に日本の個人開発者(Adamrocker氏ら)によって生み出された純国産の草分け的Androidキーボードでした。しかし、2011年12月に中国検索エンジン最大手の百度(Baidu)日本法人へ事業譲渡された経緯があります。「愛用していた国産ツールが中国巨大資本に買収された直後の情報漏洩騒動」という文脈が、ユーザーの脳裏に「Simeji=危険・個人情報を抜かれる」という強烈なデジタルタトゥーとして刻み込まれる決定打となりました。

中国企業による運営と情報漏洩リスク|国家情報法とデータの行方
過去の不祥事から10年以上が経過した2026年現在もなお懸念が消えない背景には、運営母体である中国本国の法制度と地政学リスクが深く横たわっています。特にセキュリティ専門家が注視し続けているのが、中国で2017年に施行された「国家情報法」です。
同法第7条には「いかなる組織及び公民も、法に基づき国家の情報活動を支援、これに協力しなければならない」と明文化されています。つまり、中国当局から国家安全上の要請があった場合、いかなる民間企業であっても保有するデータの開示を拒否することが法制上極めて困難であるという構造的問題を抱えています。
これに対し、日本法人であるバイドゥ株式会社は「日本国内で収集されたSimejiのデータは、国内法に準拠し、厳格に管理されたサーバー上で暗号化されて処理されている」と説明を重ねています。送信されるデータも個人を特定できない識別子に置き換えられており、統計的な変換候補の精度向上のみに使用されているとの立場です。しかし、資本関係が中国本社に帰属している以上、「法的な強制力が働いた際に日本のユーザー情報がどう扱われるのか」という不安を完全に払拭することは極めて困難なのが実情です。
フルアクセスの危険性と「乗っ取り」の真相|Appleの警告が意味するもの
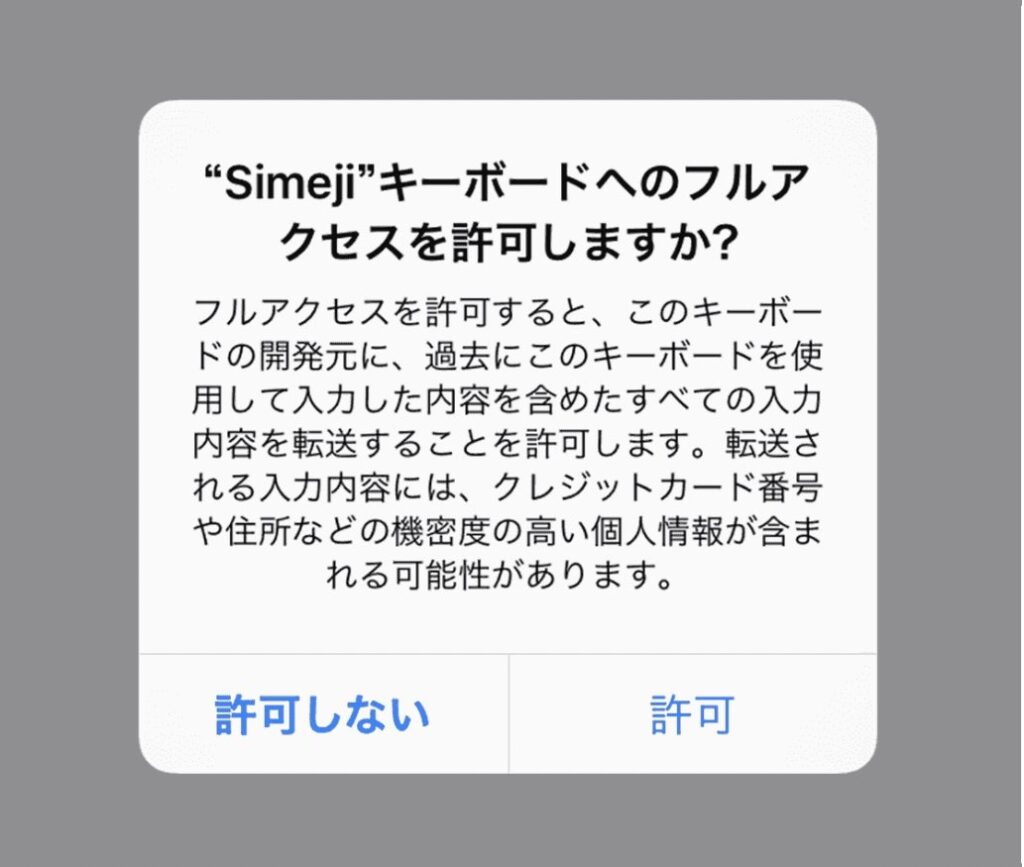
iPhoneなどのiOS端末でSimejiをインストールした際、設定画面で表示される「フルアクセスの許可」に対する警告文も、ユーザーの恐怖心を煽る大きな要因となっています。
設定時、画面には「このキーボードに、クレジットカード番号や住所などの個人情報を含む、過去に入力したすべての内容を開発元に転送することを許可します」という、Appleによる強烈なシステム警告が表示されます。この警告画面を見て「Simejiはスパイウェアではないか」「端末が乗っ取られるのではないか」とパニックに陥るユーザーが少なくありません。
しかし、この警告はSimeji固有のものではなく、Googleの「Gboard」など外部キーボードアプリがネット通信(クラウド変換機能や着せ替え素材のダウンロード、音声入力)を行うために必須となるOS標準の警告表示です。フルアクセスを許可しなければ外部通信が一切遮断されるため、Simeji最大の売りである「アニメ用語や最新流行語への一発変換」といったクラウド超変換が機能しなくなります。
また、SNSで定期的に浮上する「Simejiを入れたらLINEやインスタのアカウントが乗っ取られた」という噂についても、技術的な検証結果は異なります。キーボードアプリが直接システム権限を奪取して遠隔操作を実行するバックドアは確認されておらず、乗っ取り被害の多くは、パスワードの使い回しやフィッシング詐欺メールによる認証情報の流出が原因と判明しています。とはいえ、「キーボードはすべてのテキスト入力の入り口である」という原理原則に鑑みれば、フルアクセスを許可すること自体が一定の攻撃対象領域(アタックサーフェス)を広げる行為である点は否定できません。

【データ比較】Simejiと主要キーボードアプリの安全性・機能スペック検証
日常的に使用するキーボードアプリを選ぶにあたり、Simejiと他社製アプリの機能性およびプライバシー保護性能を客観的な指標で比較しました。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| Simeji(バイドゥ) | 累計ダウンロード数6,000万超 クラウド変換語彙:数千万件規模 着せ替え・フォント機能多数 | フルアクセス許可必須(多機能利用時) クラウド変換による通信発生 | 表現力と若年層向けトレンド変換は最強。 機密データ入力への利用は慎重な判断が必要。 |
| Gboard(Google) | 世界標準インプットメソッド Google検索・翻訳機能直結 オンデバイス学習対応 | フルアクセス許可推奨 フェデレーテッドラーニング採用 | 検索大手ならではの堅牢なインフラ。 ビジネスとプライベートのバランス型として最適。 |
| iOS標準キーボード(Apple) | OS統合型、完全オンデバイス処理 外部通信なし(外部転送ゼロ) カスタム着せ替え非対応 | 権限設定不要 ローカル暗号化による保護 | プライバシー安全性において最も盤石。 機密文書やパスワード、決済入力の絶対基準。 |
| flicK(フリック) | 国内デベロッパー開発 豊富な顔文字・AA(アスキーアート) ローカル完結モード搭載 | フルアクセスなしでも主要機能動作可能 | 「顔文字は使いたいが海外サーバー通信は避けたい」という層の有力な逃避先。 |
【実態検証】利用者の生の声とネットの評判|Z世代の熱狂とセキュリティ懸念の乖離
ネット上の掲示板やSNS、知恵袋を徹底リサーチすると、Simejiに対するユーザーの心理は「二極化」の様相を呈しています。
若年層を中心とする熱烈な支持層からは、「推しの写真でキーボードをカスタマイズできる」「TikTokの流行語や可愛い絵文字が一発で出てくるから手放せない」という圧倒的な体験価値への称賛が寄せられています。特に文字入力の枠を超えた「自己表現プラットフォーム」として受容されており、利便性と楽しさがリスク認識を上回っている現状が浮き彫りになります。
一方、ITリテラシーの高い社会人層や保護者コミュニティからは厳しい声が目立ちます。「会社の業務用スマホでSimejiを使うなど論外」「子どものスマホに初期状態でインストールされていたため即刻削除させた」「2013年の問題を知っている身としては怖くてクレジットカード番号を入力できない」といった声が根強く、一度失墜した技術的信用を完全に取り戻すことの難しさを物語っています。
被害を防ぐための必須防衛策|Simejiを安全に利用する設定手順と代替案
「着せ替えやユニークな変換機能は使いたいが、情報漏洩のリスクは極限まで抑えたい」と考えるユーザーには、適切な運用管理と自衛設定が求められます。安全性を担保するための3つのルールを実践してください。
第1に、「フルアクセスの許可」の必要性を吟味することです。クラウド超変換や外部スタンプなどのネットワーク機能を使わない場合、iPhoneの「設定」>「Simeji」>「キーボード」から「フルアクセスを許可」をオフにして運用すれば、アプリがインターネット経由でキーストロークを外部送信することはOSのサンドボックス構造上、物理的に不可能です。
第2に、決済情報やパスワードの入力時は標準キーボードに切り替えることです。iOSではパスワード入力画面において自動的に標準キーボードへ強制切り替えされるセキュリティ機構が備わっていますが、クレジットカード番号やセキュリティコード、機密メモの入力欄ではSimejiがそのまま起動してしまう場合があります。機密性の高いテキストを打ち込む際は、キーボード左下の地球儀アイコンを長押しし、一時的にOS標準キーボードへ切り替えて入力する習慣を徹底してください。
第3に、リスクを受け入れられない場合の代替アプリへの移行です。プライバシー保護を最優先とするならば「iOS標準キーボード」またはAndroidの「Gboard」のオフライン利用が第一候補となります。また、可愛いフォントや顔文字のバリエーションを諦めたくない場合は、日本国内企業が開発し、フルアクセス不許可でも充実した辞書が使える「flicK(フリック)」などが有力な選択肢となります。
【プロの結論】セキュリティリスクと利便性のトレードオフ|選ぶべき人と避けるべき人
現代のデジタルサービスにおいて、「利便性」と「プライバシーの安全性」はトレードオフの関係にあります。Simejiが提供する優れたUX(ユーザー体験)は、ユーザーの入力傾向をサーバーで集合知として処理するクラウド技術の賜物であり、通信を伴う以上、完全なゼロリスクは存在しません。
情報セキュリティおよび心理的なバウンダリー(境界線)の観点から導き出される、利用判断基準は以下の通りです。
【利用をおすすめできる人】
・SNSでの日常会話や推し活、エンタメ用途がスマートフォンの主目的である人
・流行りのネットスラングや顔文字、キーボードデザインのカスタマイズを最優先したい人
・重要機密や決済情報をスマートフォンで取り扱わず、切り替え運用の手間を惜しまない人
【利用を控えるべき・慎重になるべき人】
・1台の端末で会社の業務連絡、社外秘データ、顧客情報を頻繁に扱うビジネスパーソン
・中国の国家情報法をはじめとする地政学的・法的リスクに対して強い抵抗感や不安を覚える人
・クレジットカード番号やネットバンキングのログインを日常的にスマホから行う人
【simeji 危険 性】に関するよくある質問(FAQ)
Q1:Simejiをインストールしただけでスマホ内の写真や連絡先が抜かれることはありますか?
A1:インストールしただけで写真や連絡先が勝手に送信されることはありません。iOSやAndroidはサンドボックス構造を採用しており、ユーザーがアプリに対して明示的に「写真へのアクセス」や「連絡先へのアクセス」を許可しない限り、OSがアクセスを遮断します。着せ替え画像を選ぶ際に写真権限を求められた場合でも、「選択した写真のみ許可」に設定することで他の画像へのアクセスを防げます。
Q2:Simejiでクレジットカード番号を入力するのは本当に危険ですか?
A2:Simeji側は「クレジットカード情報や個人情報などの機密データは収集・送信しない」と規約に明記していますが、フルアクセスが許可された状態では、仕組み上キーストロークをサーバーへ送信できる余地が残ります。万全を期すため、決済情報や暗証番号を入力する際は、必ずOS標準のキーボードに切り替えて入力することを強く推奨します。
Q3:過去の無断送信問題の後、セキュリティ対策は改善されたのですか?
A3:2013年の問題発覚以降、通信データの完全な暗号化(TLS/SSL)、プライバシーポリシーの改訂、クラウド変換機能のオプトアウトの明確化など、技術的なセキュリティ向上策が講じられています。第三者セキュリティ診断の導入なども行われていますが、開発元の親会社が中国企業であるという資本関係の事実そのものは変わっていません。
まとめ:リスクを正しく理解しスマートに使いこなすための指針
Simejiに対する「危険性」の議論は、感情的な風評被害と、過去の実装インシデントや地政学的構造に基づく技術的懸念が複雑に入り交じっています。2026年の現時点において、アプリそのものが即座に不正操作を行うスパイウェアとして機能しているわけではありませんが、「すべての入力テキストの入り口を預ける」というキーボードアプリの特殊性を軽視することは禁物です。
利用する際は、自分自身が端末でどのような情報を扱っているのかを客観的に棚卸しし、「フルアクセスを許可しない」「機密情報の入力時は標準キーボードに切り替える」といった能動的なリスク管理を行うことが求められます。過剰に恐れることなく、かといって無防備に依存することもなく、仕組みを正しく把握した上で賢く付き合っていく姿勢が肝要です。 (出典: simeji 危険 性(Yahoo!ニュース))
SEOライティングとマーケティング戦略の専門家。分かりやすい解説記事で定評があります。